智能體有咗自己嘅身份:Agent 上生產前,先答四條問題
48 小時內,Google 畀智能體發咗電郵、行事曆同通訊錄位置,AWS 將權限核對搬去查詢嗰一刻,微軟就要求每個智能體都要有人類擔保人。當 Agent 由個人助手變成團隊同事,決定佢可唔可以上生產嘅,唔再係模型分數,而係身份同歸屬。
企業智能體落地嘅樽頸,已經由「模型夠唔夠聰明」變成「呢個動作記喺邊個頭上」。 過去 48 小時,三間雲廠商幾乎同時將答案指向同一件事:畀智能體一個獨立身份——自己嘅電郵、自己嘅憑證、寫喺日誌入面自己嘅名。
48 小時內,智能體攞到自己嘅職員證
10 月 8 日,Google 喺 Gemini at Work 大會發佈「一個通用嘅工作智能體」。真正值得記低嘅唔係佢識寫程式,而係一個更細嘅設定:佢可以將智能體變成「同事」——呢位同事有自己嘅 Workspace 帳號、自己嘅電郵(格式係 @agents.company.com)、自己嘅行事曆同雲端硬碟,仲會喺公司通訊錄佔一行。佢會被拉入群組對話、被 @,喺文件嘅版本紀錄入面以自己嘅名留低修改痕跡。
配套嘅治理設計都喺同一份發佈入面:每個智能體攞到一份可加密驗證、最小權限嘅身份,呢份身份會蓋喺佢產生嘅日誌上;當佢呼叫外部系統,身份會透過 OAuth 傳遞;佢做嘅每個動作,都記喺智能體自己名下,而唔係某個員工名下。所有智能體都喺帶獨立網絡邊界嘅 Agent Sandbox 內執行,流量統一經過 Agent Gateway——一個「AI 網絡防火牆」;項目級開支上限觸發嗰陣,畀人暫停嘅係智能體本身。
跟住係 AWS。10 月 7 日發佈嘅方案將 RAG 嘅權限核對拆成兩步:先用索引入面已有嘅權限屬性做一輪預篩,收窄候選集;再攞住候選文件即時返去源頭,核實當前用戶仲有冇權限——只有通過核實嘅段落先會入到模型嘅上下文。佢要解決嘅係三個具體毛病:AI 系統本身唔係權限嘅權威來源、同步週期內嘅權限會過期、數據源嘅權限模型仲不斷變化。據 AWS 披露,億滋國際(Mondelēz International)已經喺四大區域、超過 3.5 萬名員工範圍內用緊呢套方案。
國內都喺同一週。10 月 8 日,由華為 2012 實驗室、華為雲等團隊聯同開發者社群構建嘅 openJiuwen 開源咗企業級 AgentOS,將多租戶隔離、安全沙箱、權限管理同安全護欄寫入運行底座,對外就提供統一嘅 Agent 網關同五類可組合資產(技能、連接器、插件、專家、專家團)。
而 Google Cloud 同日公佈嘅客戶案例,就講出咗呢套嘢跑起上嚟有幾快:Orange Spain 畀員工用低代碼搭咗 1,000 幾個自己嘅智能體,30 日內授權活躍率接近 100%;運動品牌 On 用多智能體將 24 個核心服務搬上雲,單個服務嘅遷移週期由三個月壓到兩星期,其中 15 個完全由內部工程師完成,計劃內停機控制在每服務 5 分鐘以內——之前外部供應商為其中一小部分服務報過 50 萬美元嘅價。
將呢幾件事擺埋一齊睇,方向就好清楚:
| 廠商 | 提供嘅機制 | 關鍵設計 |
|---|---|---|
| 智能體獨立嘅 Workspace 帳號同可驗證身份 | 動作記喺智能體名下;Agent Sandbox + Agent Gateway | |
| AWS | 唔改身份模型,改權限核對嘅時機 | 查詢時向權威來源即時核對存取控制清單 |
| Microsoft | Entra Agent ID 嘅智能體帳號子類型 | 唔可以設密碼、唔可以授予特權管理員角色、必須有人類擔保人 |
(Microsoft 嗰一行嘅依據,係 The Daily Brief 對兩間廠商身份模型嘅對照梳理。)
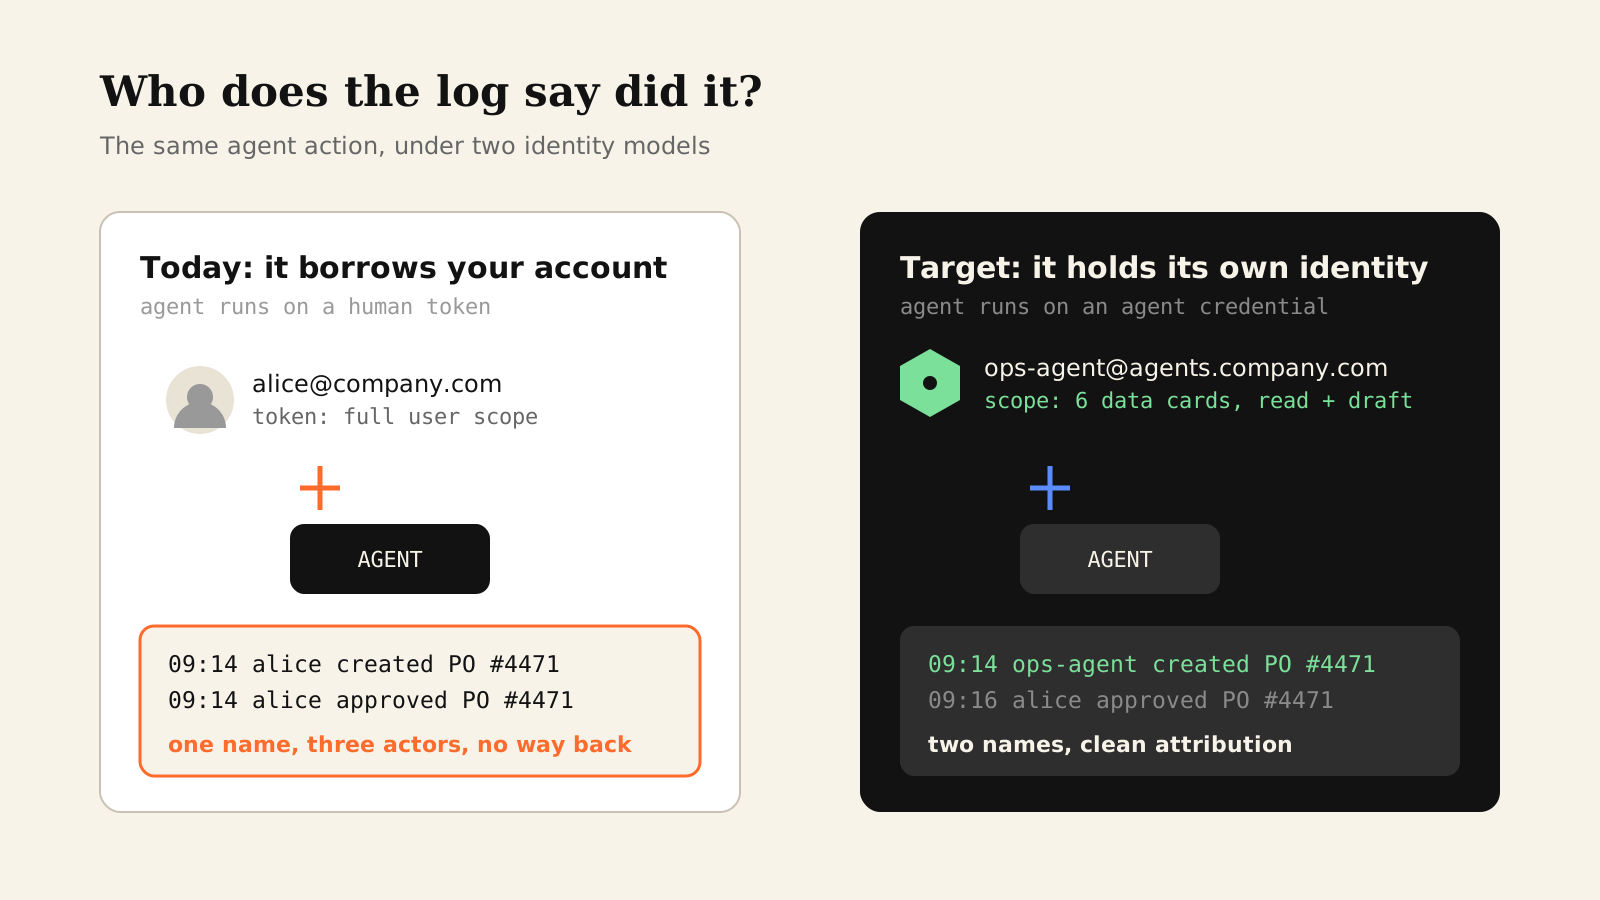
共用帳號:一個扮成方便嘅事故
上面呢啲設計,反過嚟講明咗一個唔太擺上枱面嘅現狀:今日大部分企業入面嘅智能體,用嘅係某個人嘅帳號。
開頭咁做係好自然嘅——個帳號現成,權限又夠,駁入去就跑得。但佢會喺三個地方同時出問題。
第一,審計失效。 智能體代你落單、改組態、發通知,日誌入面寫嘅係你嘅名。出咗事,你分唔清「我做嘅」「我批嘅」「佢自己做嘅」。呢個唔係合規部門嘅潔癖:當一個動作無法歸因到具體嘅決策主體,調查、事後檢討、追究責任、改善流程就會全部失去着力點。
第二,權限通脹。 要讓智能體做得完整嘅工作,通常要將佢駁入一個權限夠大嘅帳號——好多時係某位管理員嘅。於是「最小權限」原則喺第一步就畀人放棄咗:一個只應該讀訂單嘅智能體,實際上揸住嗰個帳號嘅全部能力。一旦出現提示注入或者越權,損失按帳號權限嘅上限計,而唔係按任務實際需要計。
第三,生命週期錯配。 人調職、離職、收緊權限,智能體嘅可見範圍唔會跟住變;反過嚟,撤銷智能體又唔應該動到嗰個人。兩條生命週期綁埋一齊,手動拆開嘅成本會隨住智能體數量線性上升——而 2026 年嘅現實係,呢個數量正由個位數變成過千。
呢個其實係安全領域一個老問題嘅新版本:混淆代理人(confused deputy)——一個權限較大嘅主體,畀人誘導去替低權限嘅請求者做事。業界對佢嘅標準解法早就擺喺度:畀個代理一個屬於佢自己嘅身份,令佢喺日誌入面代表自己,而唔係代表你。
微軟喺 Entra Agent ID 入面將規則寫得好死:智能體帳號係一個獨立嘅用戶子類型,唔可以設定密碼或者通行密鑰、唔可以授予特權管理員角色,而且每個智能體必須指定人類擔保人(sponsor),擔保關係要隨住人員流動持續維護——因為擔保人一旦離開,就要有人接上。(據 The Daily Brief 嘅對照梳理)
四條問題,第四條平台答唔到
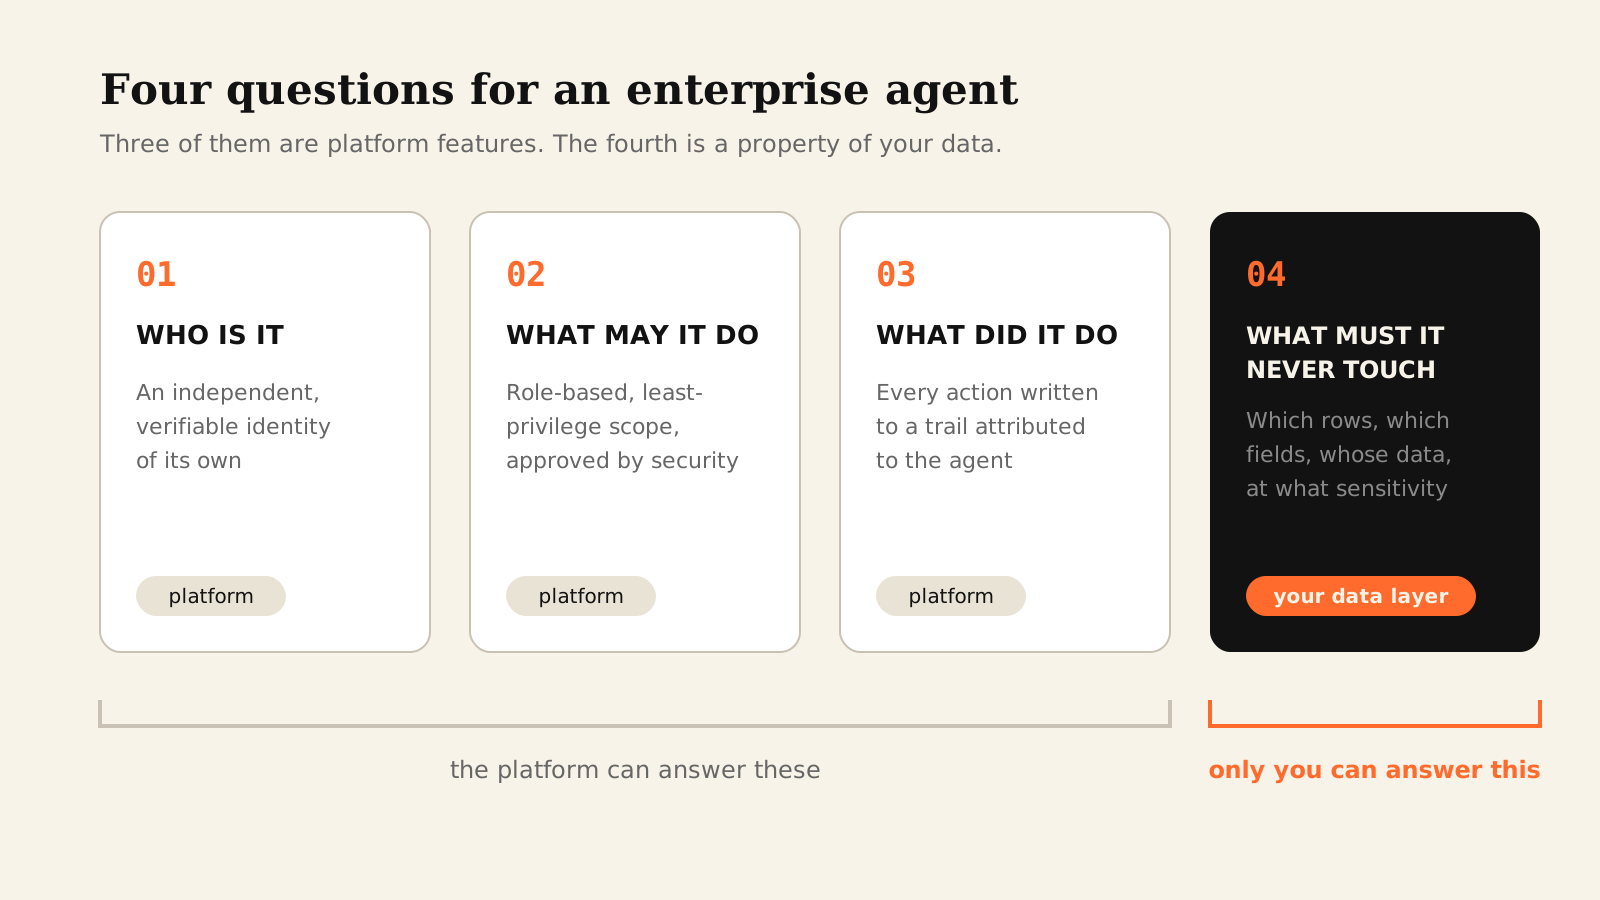
Google 將呢件事收斂成四條問題:佢係邊個、佢可以做咩、佢做過咩、佢絕對唔可以碰咩。
| 問題 | 主要責任方 | 要落到咩交付件 |
|---|---|---|
| 佢係邊個 | 平台 + 安全管理員 | 獨立憑證、OAuth 身份傳遞、可驗證聲明 |
| 佢可以做咩 | 安全管理員 + 業務負責人 | 角色化權限、最小權限、項目級限額 |
| 佢做過咩 | 運行底座 | 記喺智能體名下嘅動作帳本 |
| 佢絕對唔可以碰咩 | 數據與業務方 | 數據範圍、欄位敏感級、數據卡級授權 |
頭三條問題,雲廠商正用產品去答,而且答案越嚟越似:獨立身份、最小權限、動作帳本。佢哋共享同一個前提——「智能體係一個可被管理嘅實體」。呢句話要到 2026 年下半年,先真正成為行業嘅預設設定;而呢個轉變帶嚟嘅,就係我哋之前寫過嘅動作帳本由建議變成出廠配置。
第四條唔同。「絕對唔可以碰」唔係平台可以替你決定嘅,佢係你嘅數據嘅一個屬性。 同一套 Agent Gateway 策略,喺 A 公司可能代表「唔准碰薪酬表」,喺 B 公司可能代表「唔准碰上個月嘅對賬明細」。平台睇得見流量走向,但唔知邊一欄屬於邊個、邊個口徑先係真、邊張表其實混住兩個業務域。護欄應該建喺邊一層,我哋之前專門討論過——結論係:越貼近數據,越難繞得過。
所以第四條問題只可以返去數據層答:範圍內有咩實體、每個實體入面邊啲欄位預設唔可見、敏感欄位對邊個開放。呢件事唔做,頭三條問題就算全部答啱,都只係搭起一套冇內容嘅權限框架。
將授權粒度收埋入數據卡
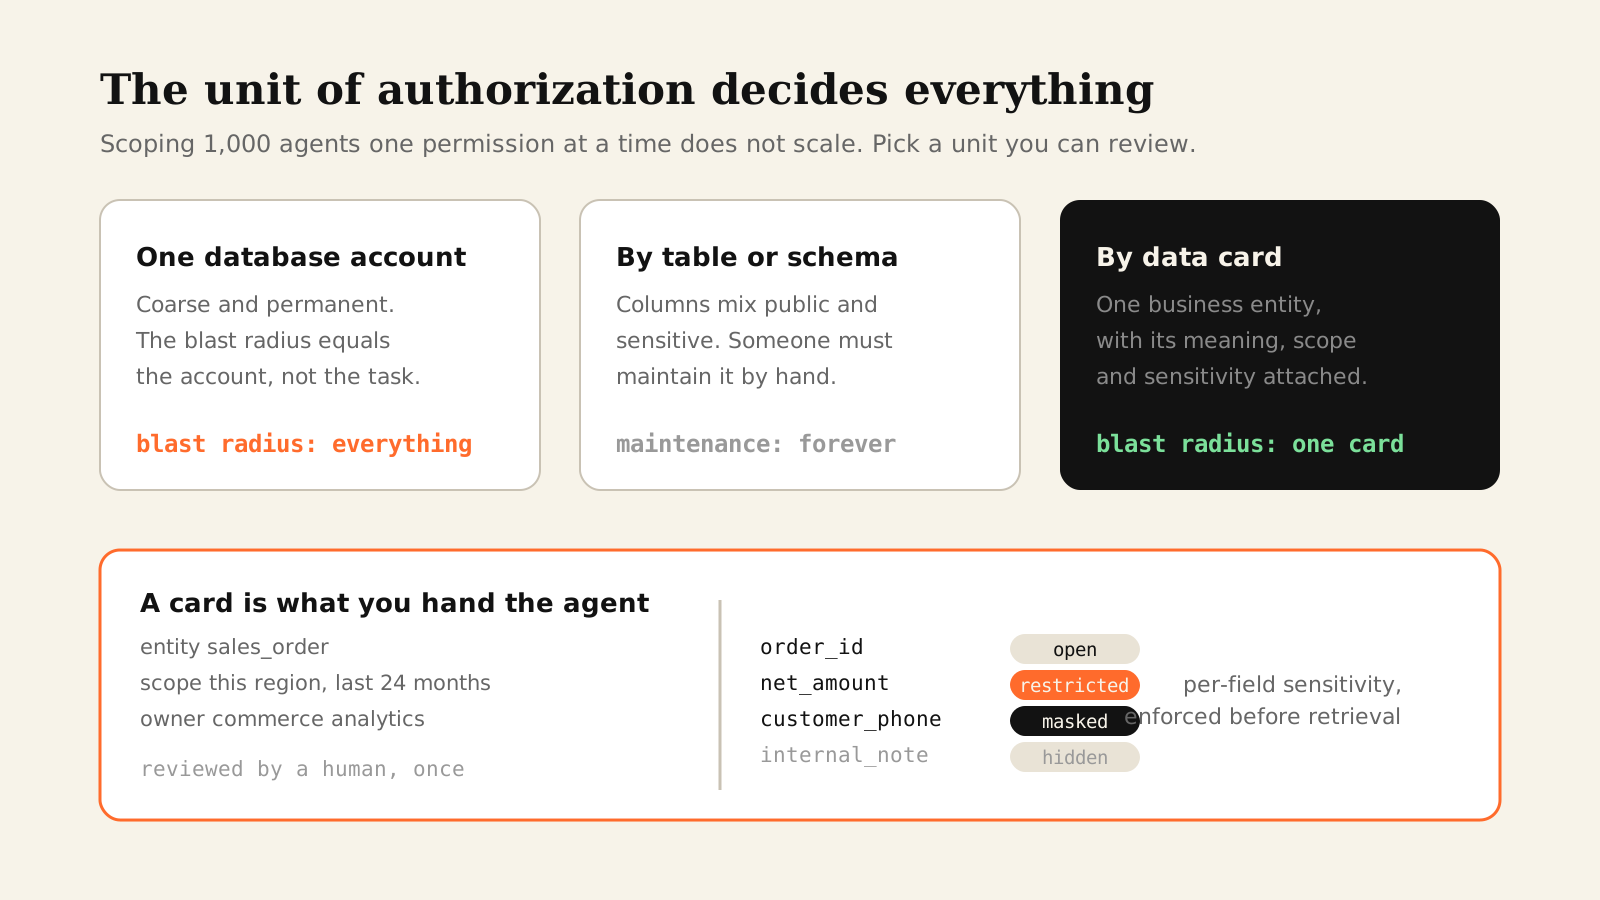
當智能體由 10 個變成 1,000 個(Orange Spain 嘅 1,000+、openJiuwen 嘅「五類資產」,都朝住呢個方向走),逐個人手設定權限一定失效。規模問題只有一個解法:換一個有意義嘅授權單位。
- 單位太大(一個數據庫帳號)→ 一旦洩漏,爆炸半徑等於成個帳號;
- 單位太細(逐欄位授權)→ 冇人維護得到,半年後一定失真;
- 中間嗰層——按表或者按 schema 授權——睇落合理,但一張表通常混住公開欄位同敏感欄位,權限只可以取最嚴嘅一檔,可用性就跟住崩。
合理嘅單位係數據卡:一張卡對應一個業務實體(訂單、退款、客戶、設備),佢同時帶住三樣嘢——語義(每個欄位係咩、指標口徑係咩)、範圍(邊啲行屬於呢個業務域)、敏感級(邊啲欄位預設唔可見、要脫敏定係直接隱藏)。畀智能體配權限,於是就由「發一個帳號」變成「交邊幾張數據卡畀佢」。
咁樣做有兩個直接好處。可枚舉:交畀智能體嘅係一份有限清單,可以畀安全團隊評審、畀審計追查、一鍵回滾。可複用:數據卡係資產,新智能體接入嗰陣複用同一份範圍定義,而唔係重新複製一次某個人嘅崗位權限。
順帶講一句語義層——佢其實都係「身份」嘅一部分。如果「營業額」喺三個部門有三種算法,同一個智能體喺唔同人嘅口中就會睇到三個唔同嘅世界,而日誌入面只會留低一個數字。令所有智能體由同一份定義出發,同令佢哋用自己嘅憑證講嘢,係同一種工程紀律嘅兩面,語義層嘅價值正在於此。
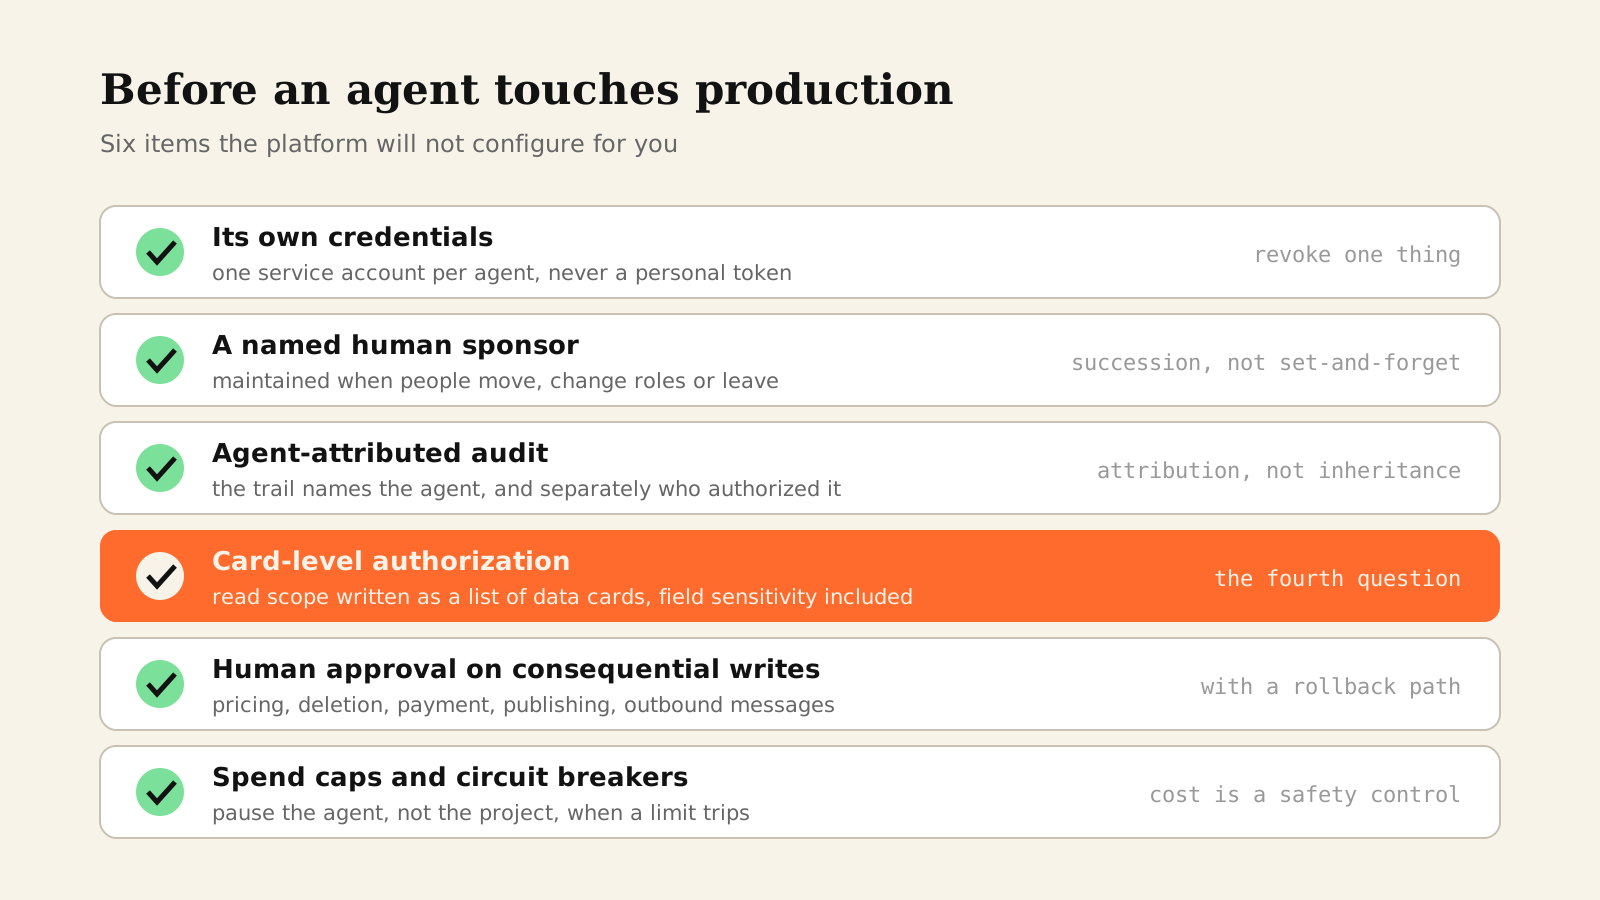
最後係一份可以直接攞去對嘅清單。佢唔複雜,難嘅係每一條都要有人負責:
- 獨立憑證:一個智能體一個服務帳號,永遠唔用個人 token——撤銷嗰陣只刪一樣嘢
- 人類擔保人:寫明係邊個,並跟住人員變動一齊維護,而唔係設完就算
- 動作帳本:動作記喺智能體名下,同時記低「邊個授權咗呢個智能體」
- 數據卡級授權:讀取範圍寫成一張數據卡清單,欄位敏感級喺檢索之前生效
- 關鍵動作人手確認:改價、刪除、付款、發佈、對外發訊息,同時配一條回滾路徑
- 開支上限同熔斷:到線先暫停智能體,而唔係暫停項目——成本本身都係一種安全控制
結語
回頭睇呢一週,真正嘅變化唔係某個模型又強咗幾多,而係智能體嘅失敗模式由「講錯嘢」變成「做錯事」,於是組織第一次要為一件唔係人做嘅事,分配身份、權限同責任。
有三條問題值得喺今年剩低嘅時間諗清楚:你嘅智能體而家用緊邊個嘅帳號;佢嘅動作喺日誌入面記喺邊個頭上;以及——如果聽日要有一個新智能體上班,你攞唔攞得出一份清單,講清楚佢絕對唔可以碰咩。
喺 OntiCards 嘅架構入面,呢份清單就係數據卡本身:數據卡承載語義同範圍,本體層保證同一個詞喺全組織只有一個意思,技能庫聲明風險等級同失敗兜底,智能體生態只可以喺呢三者劃出嘅邊界內行動。想睇呢套權限模型實際上係點,可以由產品頁開始;已經做過智能體試點、正頭痕權限點收口嘅團隊,歡迎寫信到 hello@onticards.com 傾傾你哋嘅場景。